Opas Intesa su Mps: le due settimane in cui Siena può ancora ottenere garanzie scritte
3 Novembre 2026
Armi che decidono da sole chi uccidere: a novembre l’Onu sceglie se avviare un trattato sui sistemi autonomi letali
4 Novembre 2026Gli hacker attaccano i frigoriferi dei supermercati: la catena alimentare europea scopre di essere vulnerabile
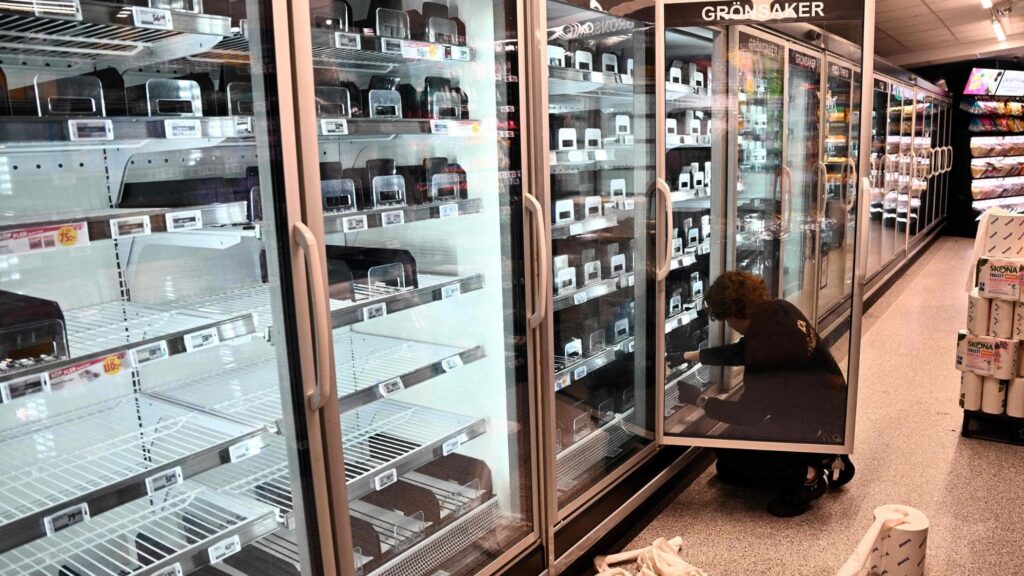
Nella notte tra il primo e il 2 novembre i congelatori di decine di supermercati europei hanno cominciato a scaldarsi. Non era un guasto. Qualcuno aveva preso il controllo da remoto dei sistemi che regolano la temperatura dei banchi frigo e li aveva fatti salire fino a 50 gradi, in un caso registrato in Svezia fino a 55. Gli attacchi hanno colpito nove Paesi: Svezia, Danimarca, Finlandia, Belgio, Lussemburgo, Estonia, Irlanda, Olanda e Italia. In Belgio sono stati coinvolti decine di punti vendita Delhaize, Carrefour e Spar, e la procura federale ha aperto un’indagine. Il primo episodio risale a ottobre in Francia, dove gli hacker avevano già colpito centinaia di supermercati con lo stesso metodo.
In Italia i casi si sono concentrati soprattutto in Sicilia, con oltre venti supermercati colpiti tra Palermo, Catania, Ragusa e Trapani. Tra questi ci sono negozi Coop gestiti dal gruppo Radenza e punti vendita Decò. Conad ha segnalato cinque negozi colpiti su 3.300, tra Veneto e Sicilia. L’Agenzia per la cybersicurezza nazionale ha ricevuto la notifica di un’azienda toscana della ristorazione collettiva e ha rilevato un attacco contro un’impresa emiliana che produce surgelati. Episodi sono stati segnalati anche in Sardegna e in Abruzzo. Il punto più delicato è che tra gli obiettivi risultano anche i sistemi di refrigerazione di mense scolastiche e ospedaliere. In quei luoghi la catena del freddo riguarda direttamente la salute di bambini e malati.
Il metodo è semplice, e proprio per questo preoccupa. Gli impianti di refrigerazione moderni sono gestiti a distanza da società esterne, che ne monitorano il funzionamento attraverso internet. Chi ha attaccato è entrato attraverso questi sistemi di telegestione, raggiungendo i frigoriferi tramite i loro indirizzi IP. In alcuni casi ha semplicemente attivato il programma di sbrinamento, rendendo inutilizzabili quintali di merce surgelata. Dopo la riunione convocata a Palazzo Chigi, il governo ha spiegato che le attività colpite in Italia usavano per lo più sistemi di sicurezza obsoleti, con interfacce esposte direttamente su internet e meccanismi di autenticazione deboli. Secondo la nota ufficiale l’impatto nel nostro Paese è stato limitato e non sono emersi rischi per la salute legati allo scongelamento.
Resta aperta la questione della regia. Il ministro dell’Interno Piantedosi ha parlato di un’iniziativa coordinata a livello europeo. La Commissione ha detto che l’obiettivo sono gli approvvigionamenti alimentari, e anche il Copasir si è attivato. La polizia postale e l’Agenzia per la cybersicurezza stanno cercando di capire da dove partano gli attacchi e se gli episodi italiani siano collegati a quelli esteri. Le ipotesi vanno dal sabotaggio alla provocazione fino alla destabilizzazione economica. Per ora nessuno ha indicato un responsabile, ma la sequenza ordinata e la scelta di colpire Paesi europei fanno pensare a qualcosa di più di un’azione criminale isolata.
Il punto più serio riguarda la natura delle infrastrutture contemporanee. Per anni la sicurezza informatica è stata pensata per banche, ministeri e grandi aziende energetiche. Ora si scopre che il bersaglio può essere un banco frigo di un supermercato di quartiere o la cucina di una mensa scolastica. Ogni oggetto collegato alla rete diventa una porta d’ingresso, e i piccoli operatori, che spesso non hanno risorse per aggiornare i sistemi, sono gli anelli più deboli. Questo riguarda anche le amministrazioni locali, che gestiscono mense, magazzini e servizi pubblici con impianti spesso datati. La difesa della filiera alimentare oggi passa anche dalla manutenzione informatica e dalla formazione di chi gestisce questi sistemi ogni giorno.