
La Russia distrugge i data center di Kiev: centomila famiglie senza internet e senza gli allarmi aerei
26 Settembre 2026
Decreto scuola approvato: tetto del 30% agli alunni stranieri, divieto di burqa e niqab, tecnici e professionali diventano licei
26 Settembre 2026Un falso WhatsApp dal capo di Intesa e la voce clonata di un avvocato: così Fideuram ha perso 36 milioni
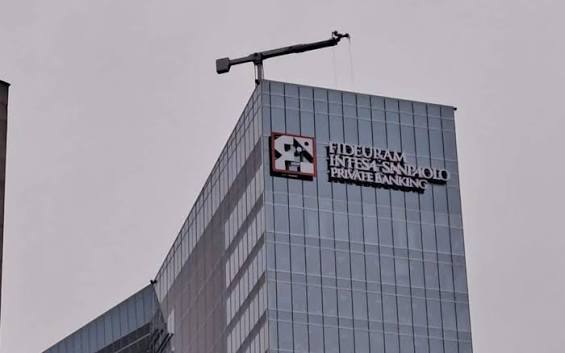
Tutto comincia il 23 febbraio con un messaggio WhatsApp. Arriva da un numero sconosciuto, ma chi scrive dice di essere Carlo Messina, amministratore delegato di Intesa Sanpaolo. Il destinatario è Paolo Molesini, allora presidente di Fideuram, la banca privata del gruppo. La richiesta è urgente e riservata: far transitare dalla tesoreria di Fideuram una serie di bonifici legati a un’acquisizione all’estero di interesse per la capogruppo, che per ragioni di discrezione non poteva muoversi in prima persona.
A rendere credibile il copione è una telefonata. Dall’altra parte c’è la voce di un avvocato d’affari che Molesini conosce bene e che viene presentato come intermediario dell’operazione. Non è lui: la voce è stata ricostruita con l’intelligenza artificiale. Secondo quanto emerso dagli atti, la richiesta non era sembrata anomala anche perché, mesi prima, un’altra grande operazione era sfumata proprio per una fuga di notizie. Così Molesini chiede al direttore finanziario di procedere, e dalla banca escono circa 95 milioni, diretti soprattutto verso conti in Cina e a Hong Kong.
L’allarme scatta poco dopo. Grazie alla cooperazione interbancaria e all’indagine della Procura di Milano, con l’aiuto delle autorità portoghesi, gran parte del denaro viene bloccata e recuperata. Mancano però all’appello tra i 36 e i 39 milioni, convertiti in bitcoin e inseguiti ora con rogatorie in mezzo mondo. Molesini, che non risulta indagato, si è dimesso a marzo. È indagato un informatico israeliano, e i magistrati stanno lavorando su altri colpi simili ai danni di banche e grandi aziende.
La vicenda mostra quanto sia cambiata la frode del falso amministratore delegato. Un tempo bastava un’email con un indirizzo appena diverso; oggi pochi secondi di registrazione permettono di riprodurre la voce di chiunque parli in pubblico. La telefonata non serve a convincere, serve a confermare ciò che il messaggio aveva già insinuato. E colpisce che a cadere non sia stato un impiegato inesperto, ma il vertice di un istituto che gestisce centinaia di miliardi di risparmi.
La vulnerabilità non è tecnica, è organizzativa. Nelle strutture gerarchiche una richiesta che arriva dall’alto, accompagnata da segretezza e urgenza, tende a essere eseguita. Nessun movimento di quella portata dovrebbe però partire da un messaggio e una chiamata: servono conferme su canali indipendenti, parole concordate in anticipo, la regola per cui almeno due persone autorizzano ogni operazione rilevante. Pratiche quasi artigianali, ma le sole che reggono in un’epoca in cui vedere e sentire non basta più per credere.


